
安卓侧载这事儿,最近又有了新动静。
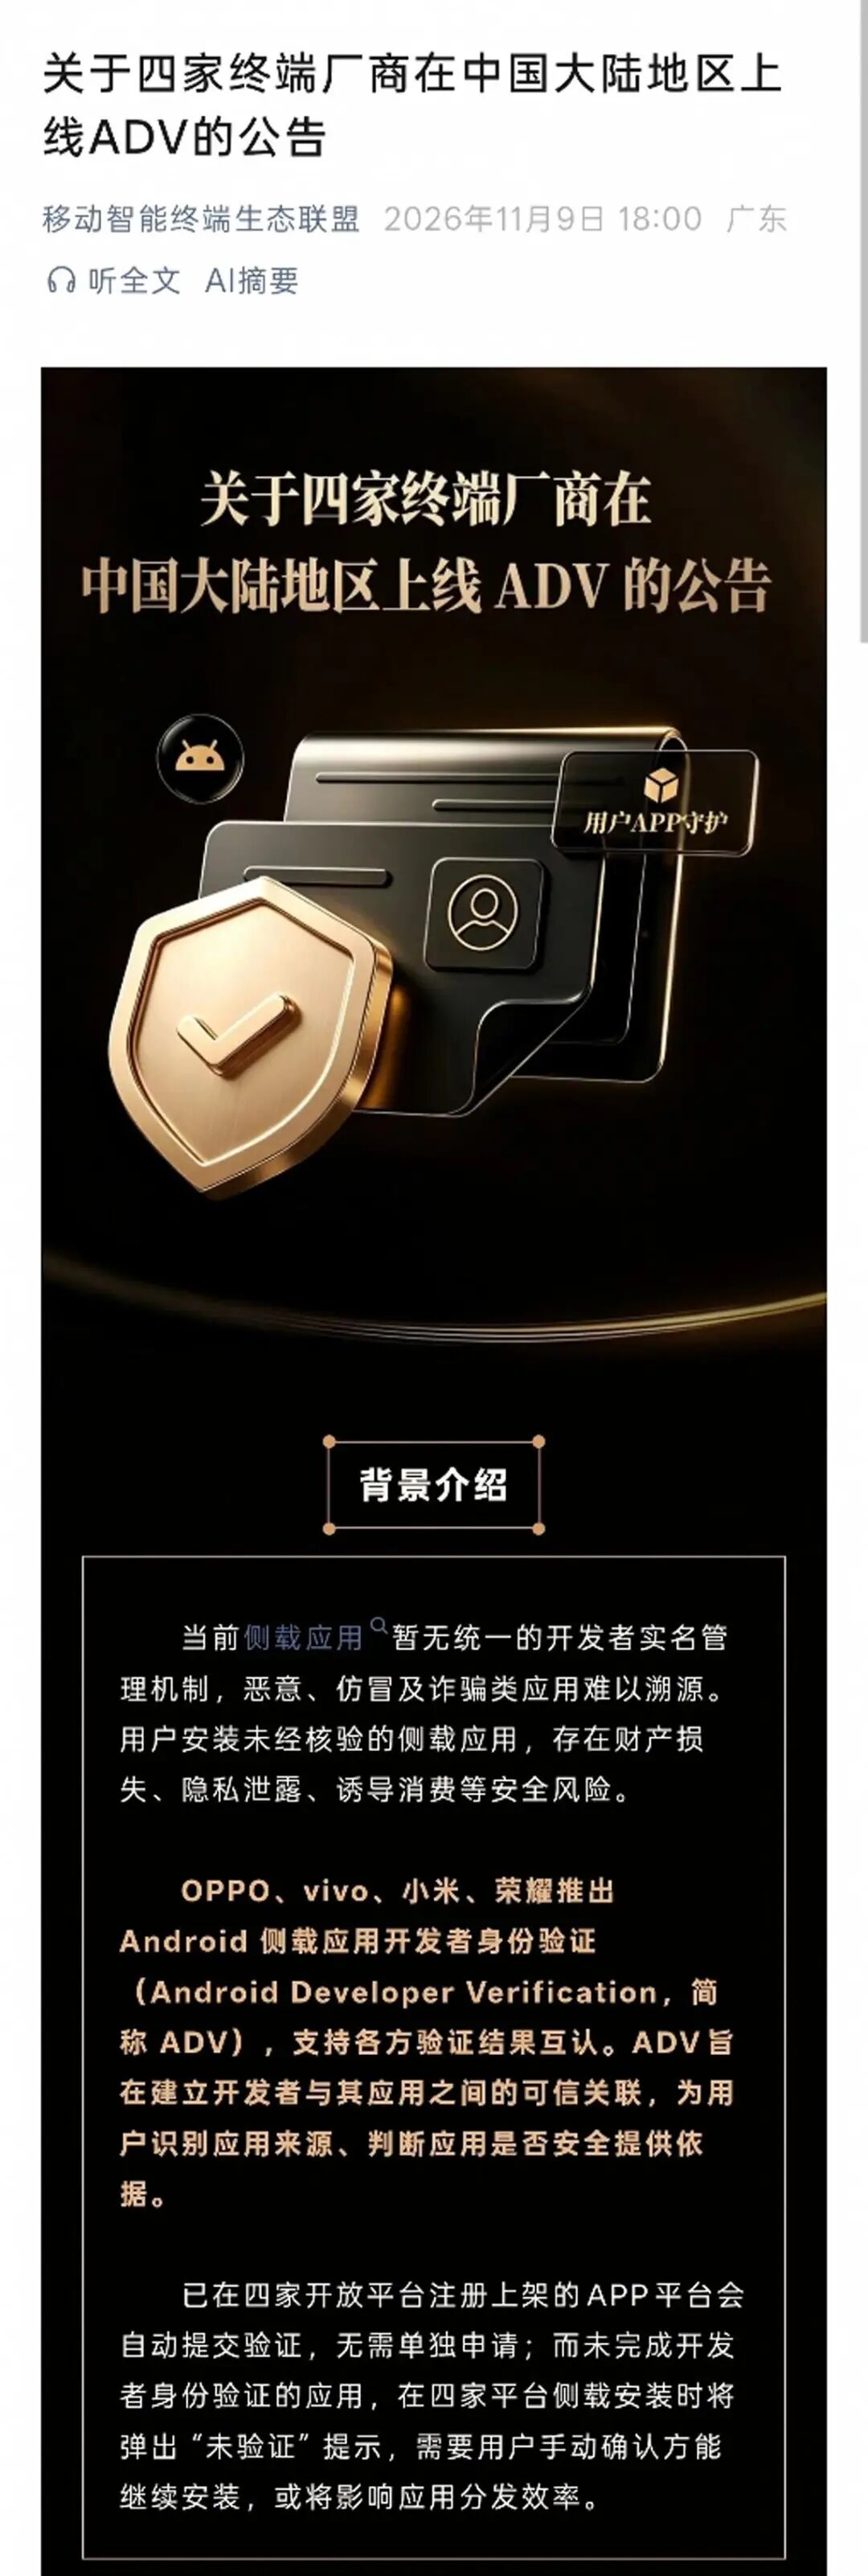
近期,移动智能终端生态联盟发布了公告,OPPO、vivo、小米、荣耀四家厂商在中国大陆正式上线了“Android侧载应用开发者身份验证”,简称ADV。
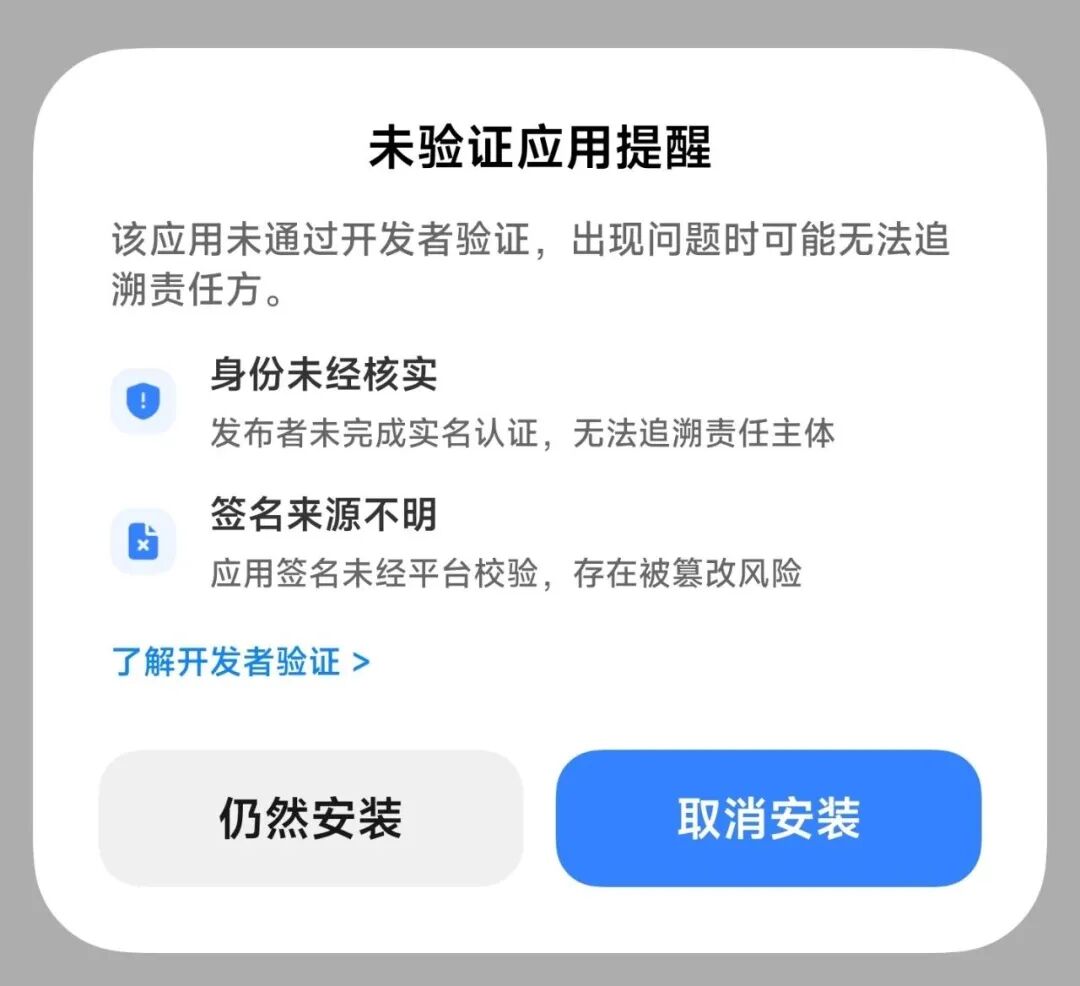
简单说,以后用户从官网、论坛、社群、网盘里下载APK安装包时,如果开发者没做身份验证,安装前会弹出“未验证”提示,需要手动确认才能继续装。
很多人第一反应是“安卓要封侧载了”,其实这次的核心并非堵死安装通道,而是给开发者发一张“身份证”。
以前国内安卓生态有个老问题:侧载应用没有统一的实名管理机制,谁都能打包一个APK往网上一丢,出了问题根本找不到人。诈骗软件、仿冒应用、带病毒的安装包满天飞,用户一不留神就可能踩坑,轻则隐私泄露,重则财产受损。这次四家厂商联手搞的ADV,就是要解决这个问题——让每个APK都能追溯到背后的开发者主体。
那具体怎么操作呢?
开发者需要向厂商提交真实主体信息,比如营业执照、身份证、对公账户、法人活体这些,然后把应用的包名、签名和自己的身份绑定在一起。验证通过之后,应用安装时系统就会显示“已认证”;没登记的APK走侧载安装流程,必然触发“未验证”弹窗,必须用户手动确认才能继续。
对普通用户来说,其实影响不大。平时从手机自带的应用商店下载App,基本感觉不到任何变化,因为已经在四家开放平台上架的应用,平台会自动帮其提交验证,开发者不用单独申请。真正会碰到弹窗的,只有那些习惯从官网、小众论坛、社群分享里找APK的玩机用户,多一步手动确认,安装的最终决定权还完完整整握在自己手里。
但这里有个特别容易被误读的点必须说清楚:ADV验的是“谁做的”,不是有没有病毒。它建立的是开发者身份和应用之间的可信关联,帮用户判断来源靠不靠谱,但并不替代常规的病毒安全扫描。“已认证”不代表绝对安全,已验证的应用照样可能夹带广告或者索要多余权限;反过来,“未验证”也不代表就是恶意软件,很多开源项目、个人小工具只是没走这套验证流程而已。
对开发者来说,这次最实在的利好是四家厂商验证结果完全互认。开发者在任意一家完成实名和应用绑定后,结果能被其余三家认可,不用逐家重复提交材料。
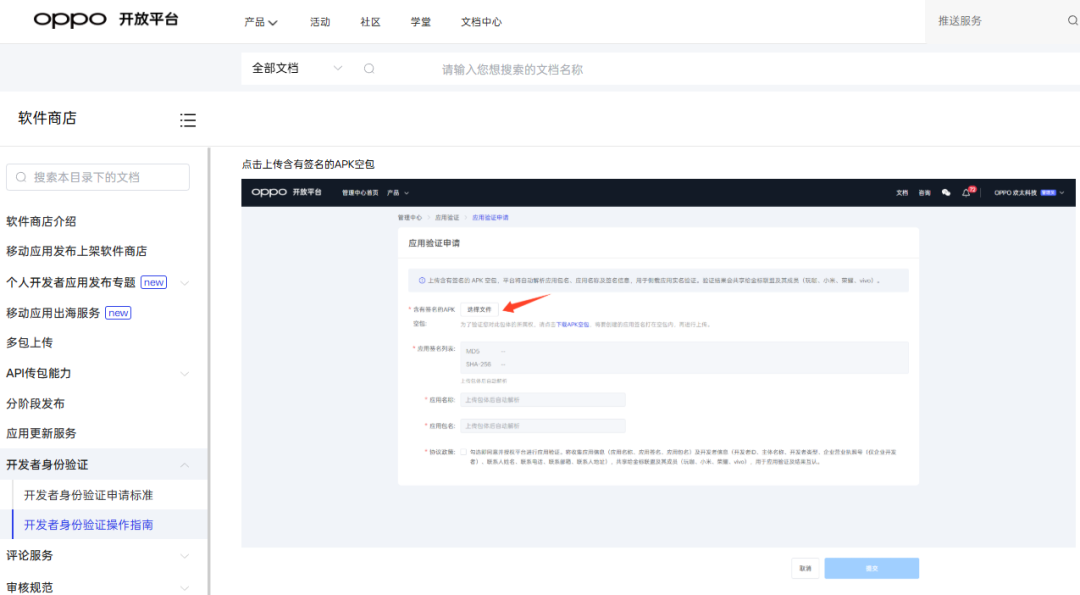
从OPPO开放平台的验证页面可以看到,开发者需要上传含有签名的APK空包,平台会自动解析包名、应用名称和签名信息,然后与开发者实名主体绑定,验证结果会共享给金标联盟成员。
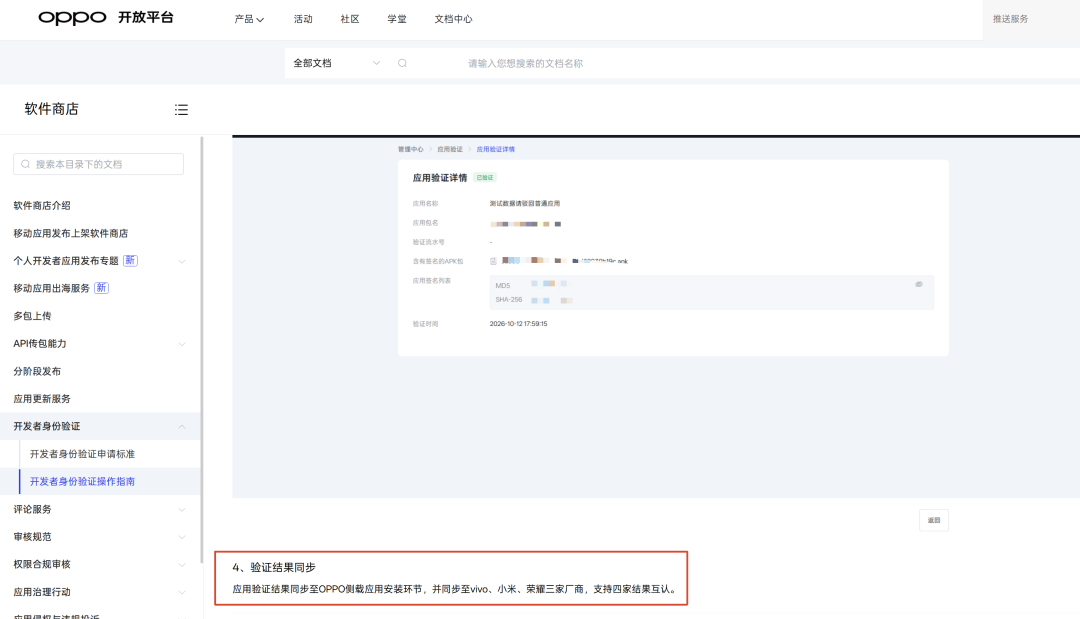
不过对独立开发者和个人项目来说,门槛实实在在变高了。整套流程要求提供营业执照、对公账户等主体信息,很多业余小软件、开源工具可能长期顶着“未验证”标签,分发效率会受到影响。就连官方公告里也说了,这套机制“或将影响应用分发效率”。
其实,跟谷歌海外那套ADV比起来,国内厂商的做法算是很温和了。
谷歌的海外ADV从2026年9月30日起在巴西、印尼、新加坡、泰国率先落地,未验证应用要安装,需要走一套比较繁琐的流程,包括开启开发者模式、重启设备、等待24小时冷却期等才能安装。国内目前只是“未验证提示+手动确认”,没有强制等待,也没有多层拦截。这背后可能也有现实考量:国内小白用户本来就很少侧载,真正折腾第三方APK的多是玩机用户和社群KOC,直接封死反而容易引发反弹,得不偿失。
从监管和用户保护角度看,ADV确实有正面价值。国内安卓生态长期存在“来源不明的APK满天飞”的问题,有了开发者身份绑定后,至少能做到出问题时可以追责到具体主体,仿冒应用也难以通过换签名反复发布。
但同时也有几个值得关注的问题,验证门槛会不会把个人开发者和小众工具挡在门外,以及提示强度未来会不会逐步升级,比如由“一次提示”升级为多层拦截。毕竟生态管控这种事,基础设施一旦搭好,后续收紧的成本就很低了。
回头看整件事,这本质上是国内安卓生态一次从“能随便装”转向“知道是谁装的”的温和调整。侧载的门没有被焊死,但所有想进来的人,都必须先留下真实姓名。对大多数普通用户来说,日常使用几乎无感;对独立开发者来说,侧载分发的门槛确实在抬高;对于靠匿名APK吃饭的灰产和诈骗应用来说,匿名分发的成本增加了。国内安卓生态的开放程度,正在以一种更温和但更系统化的方式发生变化。
编辑:cc
欢迎加入电脑报粉丝大家庭!进群领取《电脑报粉丝专属知识库》——装机、选购、避坑、技巧,享不定期干货福利。
扫码添加电小豹,享电脑报电商优惠福利,淘二手数码好物。
© 版权声明
文章版权归作者所有,未经允许请勿转载。
相关文章



暂无评论...